

15 sep. 2026
1 minuut
Nederland heeft honderden bedienbare objecten: sluizen, bruggen en tunnels die dag en nacht moeten functioneren. Jarenlang was het uitgangspunt dat het unieke objecten zijn. Elk met eigen software, eigen beveiliging en eigen bediening. Vanaf nu zet Rijkswaterstaat echter in op een Modulaire Technische Architectuur (MTA) voor industriële automatisering, gebaseerd op internationale standaarden zoals ISA- en IEC-normen.
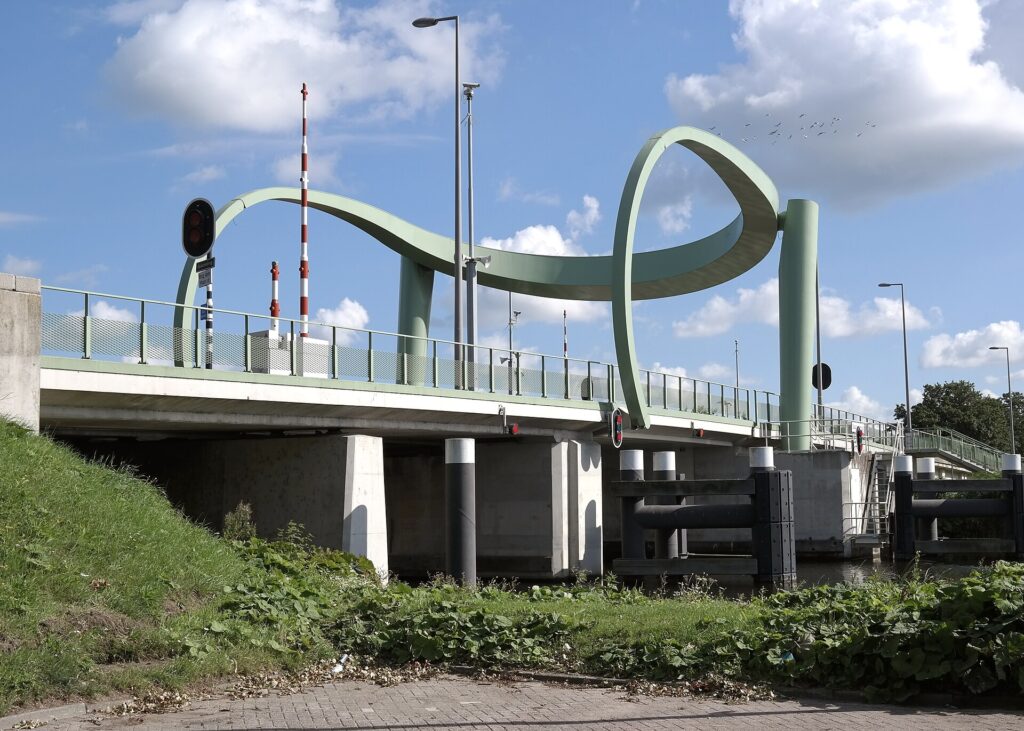
Die standaarden bepalen hoe functies, software en hardware zijn opgebouwd, inclusief onderlinge communicatie en beveiliging. “Met de MTA zetten we stappen naar beheersbare diversiteit”, zegt Jack van de Velde, coördinerend directeur industriële automatisering bij Rijkswaterstaat
Bij de renovatie van de Grevelingensluis wordt de MTA voor het eerst toegepast in de praktijk, om de standaarden en modules te toetsen en verder te ontwikkelen.
Een belangrijk onderdeel van de standaardisatie is cybersecurity. De MTA volgt IEC 62443, een internationale reeks normen voor cybersecurity van Industrial Automation & Control Systems (IACS) en Operationele Technologie (OT). Van de Velde: “Als elk object zijn eigen beveiligingsopzet heeft, kun je dat nauwelijks beheersen. Met een vaste architectuur neem je security structureel mee in ontwerp, bouw en beheer.” Dat draagt bij aan beheer van de beveiliging.
De vertaalslag naar onderhoud
Voor Erwin Beishuizen, directeur Infra bij Equans, sluit deze aanpak aan bij de praktijk. “Met de combinatie STROOOM, een samenwerking van Equans, BAM Infra Nederland en Demako doen wij veel onderhouds- en renovatieprojecten. Dan is het belangrijk dat vooraf duidelijk is wat je aantreft. Een herkenbare architectuur helpt efficiënter en doelgerichter te werken.” Dat scheelt tijd en risico’s, en storingen zijn voor servicetechnici sneller te doorgronden en daarmee sneller op te lossen.”
Met een gestandaardiseerde architectuur is data ook over objecten heen te vergelijken. Dat is een belangrijke randvoorwaarde voor predictive en smart maintenance. Beishuizen: “Als de architectuur van de systemen vergelijkbaar is, is het gemakkelijker data te ontsluiten en vervolgens te analyseren. Dat kan het weer gemakkelijker maken om datagedreven te werken. Datagedreven werken kan storingen helpen voorkomen in plaats van storingen oplossen. Ook is het mogelijk onderhoud uit te voeren op basis van data vanuit de installaties in plaats van met een voorgeschreven interval.”
Het laatste nieuws


Geef een reactie
Reacties (2)
Anderen lazen ook


Worden hier in bovenstaand artikel over de automatisering van waterbouwkundige kunstwerken geen ‘ISO’-normen i.p.v. ‘ISA’-normen bedoeld? ‘ISA’-normen worden voor audit-processen gebruikt. Het zal hier dan een tikfout zijn…
Misschien wel 20 jaar geleden dezelfde discussie gevoerd met RWS vanuit de installatiebranche. Uitkomst toen: niet standaardiseren want (grootschalige) hacking van besturingssystemen wordt eenvoudiger als alles op dezelfde techniek wordt gebaseerd. Standaardisering vanuit efficiency is helder, vanuit security juist niet.